En reintroduksjon til Zero Trust i en tidsalder preget av AI
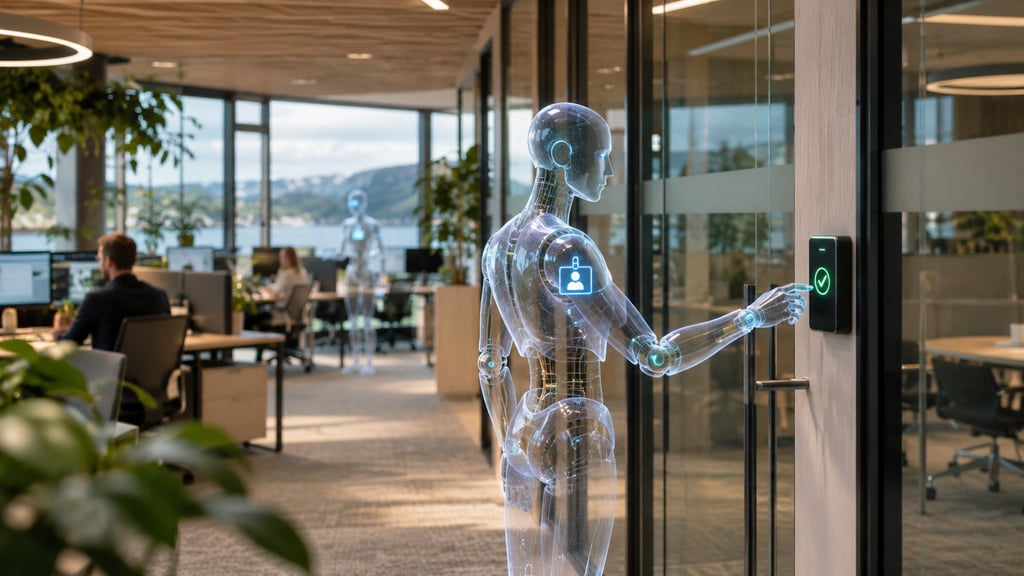
AI er i ferd med å endre hvordan virksomheter jobber. AI-agenter og automatisering lover store gevinster, men utfordrer samtidig etablerte sikkerhetsmodeller. Derfor er det på tide å løfte frem Zero Trust og se nærmere på hvorfor prinsippet blir stadig viktigere.
Samtidig har vi tidligere hatt et større skifte i arbeidsvaner og bruk av teknologi som allerede utfordrer mange av sikkerhetsprinsippene som tradisjonell sikkerhetsarkitektur er bygget på.
AI-bølgen kommer derfor like etter at vi har kommet oss gjennom paradigmeskiftet til «hjemmekontor» og «skytjenester».
I 2025 holdt jeg et innlegg på Sikkerhetsfestivalen om akkurat dette paradigmeskiftet: Fra kaos til kontroll: Slik lykkes du med SASE-transformasjonen.
I mange år handlet sikkerhet om å beskytte nettverket sitt. Sonebaserte sikkerhetsmodeller sørget for at interne tjenester ble levert fra datasenteret bak avanserte brannmurer, og brukerne koblet seg til via fysisk sikre kontorlokasjoner.
Denne tradisjonelle perimeterbaserte modellen fungerte så lenge virksomheten kunne ha kontroll og eierskap over sine egne perimetre.
AI gjør Zero Trust viktigere enn før
Arbeidsformen har for lengst endret seg. Brukerne sitter hvor som helst, tjenestene leveres fra skyen, og perimetrene som vi har satt vår lit til, er visket bort.
Mange organisasjoner har tatt tak og tilpasset seg dette skiftet ved å anvende Zero Trust-prinsippet «never trust, always verify». Det å jobbe med Zero Trust-prinsippet blir stadig viktigere i møte med AI.
Nå er det ikke lenger bare brukerne eller tjenestene dine som aksesserer filer, utfører handlinger eller presenterer analyser. Dette gjør også agenter. Hvordan kan vi da ha kontroll?
Zero Trust som sikkerhetsprinsipp
Gjennom de årene jeg har jobbet med IT-sikkerhet, har det ved flere anledninger kommet ny teknologi eller nye konsepter som har blitt det nye moteordet i bransjen.
Cloud, Software-Defined WAN (SD-WAN), Software-Defined Access (SDA), maskinlæring (KI), Development Network (DevNet), Infrastructure as Code (IaC) og nå Artificial Intelligence (AI), bare for å nevne noen.
I lys av denne utviklingen opplever jeg at prinsipper som Zero Trust ofte blir forenklet og fremstilt som én løsning eller én implementasjon, noe jeg mener blir svært misvisende.
Fra mitt perspektiv er Zero Trust et prinsipp som bør styre alle sikkerhetsimplementasjoner. Et Zero Trust-nettverk består derfor av flere forskjellige implementasjoner som jobber sammen for å verifisere og validere alt som skjer i nettverket.
Gjennom en serie blogginnlegg skal jeg derfor presentere flere ulike sikkerhetskonsepter som jeg mener faller inn under og er nødvendige for å etablere Zero Trust på ulike lag og i ulike deler av organisasjonens infrastruktur.
Les mer
Ti år. Ti historier fra cyberkrigens frontlinje
Fremtidens cybersikkerhet: Mer regulering og tre KI-farer
Cyberangriperne bruker KI, derfor må cyberforsvaret også ha KI