Cyberangriperne bruker KI, derfor må cyberforsvaret også ha KI
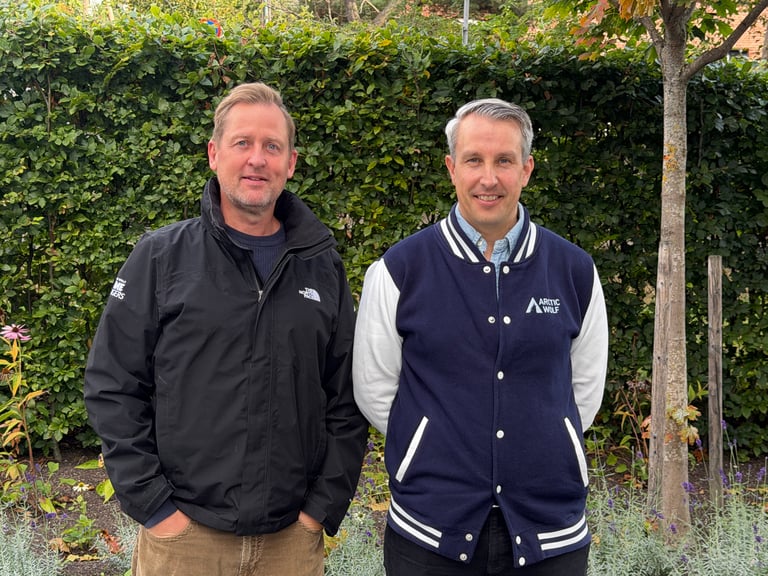
– Jeg lover deg, at mens vi snakker sammen nå stjeles det data fra mange norske selskaper uten at de merker det. Først om ett år blir det kjent at sensitive data er på avveie og de rammes av ransomware, sier Vegard Gerotti Slåttelid i Arctic Wolf.
Mens du leser dette, henter cyberkriminelle ut data fra mange norske selskaper. Stille, tålmodig og usynlig. Selskapene aner ikke at de har fått installert datavirus og vet ikke at først om et år låses filene ned av ransomware eller kryptovirus.
I forbindelse med Sicras 10-årsjublieum har vi intervjuet vår sikkerhetspartner Arctic Wolf, et av verdens største sikkerhetsselskaper.
Les hva de sier er kjennetegnene på dagens cyberangrep, og hvordan du kan beskytte forretningen din.
-
Sicra 10 år: Les intervju med advokat Hedvig Moe om fremtidens sikkerhet, kommende lovverk og KI-farer
-
Sicra 10 år: Les intervju med Sicras CEO Gaute Lien om hvorfor sikkerhetsledelse er nøkkelen til en robust virksomhet
Det er et ubehagelig bilde cybersikkerhetsekspertene Vegard Gerotti Slåttelid og Alexander Ervik Johnsen tegner når vi møter dem. Begge jobber i Arctic Wolf, en av verdens ledende leverandører av cybersikkerhetstjenester, blant annet SOC (Security Operations Center). Arctic Wolf har 4.000 ansatte og over 12.000 selskaper på kundelisten globalt. Hver dag loggføres og analyseres over 1 billiard sikkerhetshendelser fanget opp av mer enn 7 millioner agenter. Det gir Arctic Wolf oppdatert innsikt i et trusselbilde de færreste har.
Ransomware er ikke hva det var
– Hva er den største trenden innen cyberangrep nå?
– Cyberangrep har eksistert i mange tiår, men på grunn av kunstig intelligens (KI) skjer det en stor endring for tiden. Angrepene er blitt mye mer sofistikerte og er vanskeligere å avsløre, svarer Vegard Gerotti Slåttelid, Account Executive i Arctic Wolf.
Han legger til at det fundamentale er som før. Det starter vanligvis med mennesker. At noen trykker på et eller annet som setter i gang noe. Men KI er grunnen til at dette fortsatt skjer. Forsøkene på å lure folk er blitt så vanskelige å avsløre.
– Tidligere skjedde et ransomware brått. Angriperne hadde fått på plass krypteringsvirus, og pang, så kom krav om å betale løsepenger. Trenden nå er at angriperne starter med det vi kaller “file extraction”. De kriminelle kommer seg inn, men låser ingenting. I stedet begynner de stille og rolig å stjele data over tid. Det pågår i månedsvis. Deretter låses dataene. Da har de kriminelle dobbelt opp: både sensitive data de kan true med og videreselge. I tillegg har de låst bedriftens systemer, fortsetter Gerotti Slåttelid.
KI må sloss mot KI
Kunstig intelligens gjør det vanskelig å avsløre truslene. Phishing-eposter er ikke lenger preget av dårlig norsk og åpenbare feil. Avsendere og til og med telefonsamtaler kan se plausible ut.
– I dag kan du få en telefon fra nummeret til finansdirektøren, med stemmen til direktøren, som ber deg overføre 100.000 kroner. Det er så ekstremt avansert, at man må virkelig være på vakt og tenke: “er dette noe CFO-en ville spurt meg om?” Det er viktig å stoppe opp, ringe tilbake og avklare før man faktisk trykker på linken eller overfører penger, sier Gerotti Slåttelid.
– Enkelstående antivirusløsninger, brannmurer, systemer og folk oppdager ikke angrepene før det er for sent. Man må ha sterke sikkerhetsplattformer med gode KI-løsninger innebygd. KI må kjempe mot KI. Men det holder heller ikke med bare KI. Det er kombinasjonen av en solid plattform med sterk kunstig intelligens og kunnskapsrike mennesker som gir reell beskyttelse. Derfor er det viktig å ha en kompetent partner som Sicra, sier Gerotti Slåttelid.
Her ligger ifølge Alexander Ervik Johnsen, Senior Sales Engineer i Arctic Wolf, en av de viktigste forskjellene mellom sikkerhetsleverandørene: kvaliteten på dataene KI er trent på.
– Mange leverandører har trent sine systemer på syntetiske data. Det vil si data som ikke speiler virkeligheten slik den faktisk er. Det er som å be KI om å skrive en bryllupstale der du bare kjenner navnene på brud og brudgom. Vi kan ikke drive med gjettelek i det vi driver med, sier Alexander.
Arctic Wolf har i 14 år trent plattformen sin på reelle hendelser fra kunder. Det betyr at når en ny angrepsteknikk dukker opp et sted i verden, er systemet allerede kjent med mønsteret når det treffer neste offer.
Hva kreves for å beskytte seg?
– Hvilke løsninger må man få på plass om man skal beskytte seg i dag?
– Man må ha en generell IT-sikkerhet på plass, som en god EDR (Endpoint Detection and Response), antivirusløsning, solide brannmurer, tofaktorautentisering, epost-sikkerhet, alle de grunnleggende tingene. På toppen må man i tillegg ha en løsning som overvåker at de fundamentale sikkerhetsløsningene gjør jobben sin, en løsning som ser helheten, som har automatiske prosesser som raskt stopper angrep. Her er det mange leverandører som lover gull og grønne skoger, men der løsningene svikter fordi angrepene blir stadig mer sofistikerte.
Geopolitisk uro og avanserte cybertrusler har gjort cybersikkerhet til et område i kraftig vekst med mange nye aktører på markedet.
– Det er blitt en cybersikkerhetsjungel å navigere i der ute, og det er vanskelig å forstå forskjellen mellom leverandør A, B og C. Alle kan være verdensmestere på powerpoint. Det som gjør at Arctic Wolf stopper flere angrep enn konkurrentene, er det store datasettet vårt, som vi har samlet inn i over 14 år.
– Den som har mest data vinner. Derfor koster det ikke noe mer å loggføre alle hendelser fra alle kilder i Arctic Wolf-plattformen. Vi er også agnostiske til hvilke produsenter vi integrerer i plattformen. Vi bryr oss ikke om hva brannmuren heter eller hvem som har levert nettverket. I mange andre plattformer koster loggføringen ekstra, og det er vanskelig å integrere med alle systemene og løsningene. Da mister man lett den helhetlige oversikten man trenger for å stoppe cyberangrep effektivt, sier Gerotti Slåttelid.
Cyberangrep skyldes ikke uflaks
Ervik Johnsen blir provosert av ledere som i etterkant forklarer et angrep med uflaks, for eksempel at en ansatt tilfeldigvis klikket på feil fil.
– Angriperne finner en måte å ta deg på hvis de vil. Spørsmålet er ikke om du blir forsøkt angrepet, men om du har mekanismene på plass til å oppdage at du er rammet raskt nok. Skal man unngå å bli rammet, må man ha de riktige mekanismene, de riktige alarmene, de riktige produktene, slik at man kan respondere raskest mulig. Har man ikke det, blir man rammet og må betale en høy pris i etterkant for å rydde opp, både i form av kostnader og ressursbruk, sier Ervik Johnsen.
– Med en SOC fra Arctic Wolf og en kompetent partner som Sicra, blir man ekstremt mye mer motstandsdyktig enn om man bare har en partner som for eksempel skrur litt på en brannmur eller liknende. Fordi at at the end of the day så handler det om hvor mye data man har, hvor mye trusselatterretning man har, hvor god den innebygde KI-løsningen er, fortsetter Gerotti Slåttelid.
Nylig ble det kjent at den russiske, cyberkriminelle Clop-gruppen har brutt seg inn og stjålet data fra store konsern som General Electric (GE), Shell, Philips, og et 50-talls andre.
– Disse selskapene har jo alle pengene i verden til å være best på IT-sikkerhet. Likevel blir de tatt. Da handler det om responstiden. Ved hjelp av teknologiene vi bruker, vil vi gjenkjenne forsøket fordi vi allerede har sett tilsvarende angrep mot andre. Dermed kan vi agere raskere og mer automatisk enn mange av våre konkurrenter kan, slutter Ervik Johnsen.
Vegard Gerotti Slåttelid er Account Executive og Alexander Ervik Johnsen er Senior Sales Engineer i Arctic Wolf, som leverer sikkerhetsoperasjoner gjennom Sicra.
Les mer
Fremtidens cybersikkerhet: Mer regulering og tre KI-farer
Gaute Lien: Hva gjør virksomheter motstandsdyktige mot cyberangrep?
Digital suverenitet må måles i gjenopprettingstid, ikke i flagget på leverandørens nettside