Gaute Lien: Hva gjør virksomheter motstandsdyktige mot cyberangrep?
– Det sentrale i cybersikkerhet er å etablere motstandsdyktighet. Dette arbeidet legger få merke til, men det er avgjørende for at ting ikke går galt, sier Lien.
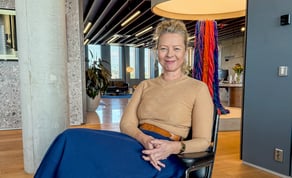
I forbindelse med Sicras 10-årsjubileum har vi intervjuet vår CEO, Gaute Lien, om hva som skal til for å bygge digital robusthet mot stadig mer komplekse cybertrusler. Lien har jobbet med cybersikkerhet i nesten 3 tiår og har utviklet flere unike rammeverk knyttet til sikkerhetsarbeid.
Tre fokusområder, og ett som mangler
Når man snakker om cybersikkerhet, fokuserer man vanligvis på tre områder:
-
Alvorlige hendelser: angreps-/penetrasjonstesting, deteksjon, reaksjon og gjenoppretting.
-
Kunstig intelligens: Som både gir mer avanserte angrep og styrker forsvaret.
-
Geopolitikk og samfunnssikkerhet: kritisk infrastruktur, beredskap, etterlevelse av lover og regelverk samt samspill med myndigheter.
Lien trekker frem et underliggende område han mener burde få like mye oppmerksomhet: Hvordan bygge inn digital robusthet i organisasjoner. Særlig når bedrifter går i gang med transformasjonsprogrammer eller større IT-prosjekter, mangler det ofte en tilstrekkelig strukturert styring av sikkerhet.
Siden starten i 2016 har Sicra levert skreddersydde teknologi- og cybersikkerhetstjenester for å gjøre virksomheter motstandsdyktige i en stadig mer kompleks og uforutsigbar digital verden. Tilnærmingen til sikkerhetsarbeid er forankret i Sicras sikkerhetstriangel, en modell som kombinerer sikkerhetsledelse, teknisk spisskompetanse og kontinuerlig overvåkning. Det sikrer virksomheter på tvers av hele den teknologiske plattformen.
Etter 10 år som teknologi- og IT-sikkerhetsselskap har Sicra fått en dyp forståelse av hva som faktisk gjør virksomheter sikre. Dette inkluderer også kostnadene for virksomheter som blir rammet av cyberkriminalitet, både de økonomiske og de immaterielle, som omdømmetap. Sikkerhetsarbeidet har også en oppside som følger av teknologitillit og økt brukeradopsjon.
Sikkerhetsledelse: nødvendig for digital robusthet
– Det er mye å hente på teknologisiden, men når det svikter, er grunnen ofte manglende sikkerhetsledelse eller manglende styring av sikkerhetsarbeidet. Derfor satser vi mer på vårt dedikerte kompetanseområde innen sikkerhetsledelse, sier Lien.
– Manglende sikkerhetsledelse er også hovedårsaken til at store endringsprogrammer og IT-prosjekter feiler eller stoppes. Jeg kan liste opp 12–15 store moderniseringsprosjekter som er blitt stoppet eller kraftig forsinket fordi det er oppdaget kritiske mangler knyttet til personvern, GDPR, pasientdata eller bruk av skytjenester. Årsaken er manglende operasjonsmodeller og styring knyttet til sikkerhetsledelsen, fortsetter han.
Paradokset er påfallende: Sikkerhet utgjør typisk 10–20% av budsjettet i store prosjekter, men det finnes knapt styringsrammeverk for denne delen av budsjettet. Selv Digdirs prosjektveiviser er uklar og mangelfull på deler av området.
En byggeplass har bedre sikkerhet enn det ferdige bygget
Lien bruker en treffende analogi: En byggeplass har langt strengere sikkerhetskrav enn det ferdige bygget: Avsperrede områder, adgangskontroll, verneutstyr, sikret heissjakt. Det samme burde gjelde i IT-prosjekter.
– Sikkerhetsfundamentet må bygges inn underveis i et prosjekt. Har man ikke med erfarne sikkerhetsfolk underveis, mister man viktig kompetanse og overser digitale svakheter. Enkle penetrasjonstester er ikke nok. Resultatet av feilede prosjekter er milliarder i sløste midler og CIO-er som mister jobben, sier Lien.
Konsekvensene er ikke bare finansielle. Manglende sikkerhet misbrukes gjerne politisk for å hindre endringsprosjekter. Og når brukere mister tilliten til digitale løsninger, enten det er offentlige eller kommersielle tjenester, lar de være å ta dem i bruk. Sikkerhet påvirker direkte prosjektets ROI eller topplinjen gjennom brukeradopsjon.
Ny teknologi krever nytt sikkerhetsregime
Lien siterer den franske filosofen Paul Virilio. Han som sa: "When you invent the ship, you also invent the shipwreck; when you invent electricity, you invent electrocution. Every technology carries its own negativity, which is invented at the same time as technical progress."
– Det betyr ikke at du ikke skal ta i bruk ny teknologi, men at du må tenke nytt om sikkerhet. Bygger du en båt og er vant med å lage biler, hindrer ikke bilbelter og kufangere at båten synker. En båt trenger andre sikkerhetsmekanismer. Slik er det også med ny teknologi, understreker Lien.
Det gjelder IT/OT-konvergens, der maskiner og styringssystemer kobles til IT-nettverk. Det gjelder millioner av kundeidentiteter som krever en helt annen tilnærming enn ansatteidentiteter. Og det gjelder identiteter for den raskt økende massen av KI-agenter, som Lien mener må underlegges de samme sikkerhetsprinsippene som menneskelige aktører, bakgrunnssjekk, autorisasjon og atferdsovervåkning.
– KI er trent til å please deg. Det gjør den ikke nødvendigvis pålitelig. KI-agenter trenger også et fire-øyne-prinsipp, sier han.
Sicras styrke er kombinasjonen av flere perspektiver samtidig: Tekniske eksperter som forstår løsningene fra innsiden sammen med erfaring fra de mest krevende sikkerhetshendelsene.
Neste trinn: Få på plass sikkerhetsledelse
Sicra har sikkerhetsledelse som et eget kompetanseområde: På tvers av nettverkssikkerhet, OT-sikkerhet, applikasjonssikkerhet og Microsoft-løsninger. Det handler om å integrere sikkerhetsekspertise direkte i program- og prosjektledelsen så vel som i toppledelsen.
– Det holder ikke å gjøre én risikoanalyse og én personvernkonsekvensanalyse og kalle det sikkerhetsstyring. Man trenger både sikkerhetsarkitektur og eierskap til bygg eller integrasjon av sentrale sikkerhetskapabiliteter gjennom hele løpet, forklarer Lien.
God sikkerhetsledelse gir forutsigbarhet på tid, kostnad og kvalitet, og hindrer at sikkerhetsmessige «bommeranger» treffer i sluttfasen av et prosjekt. God sikkerhetsledelse er også nødvendig for å bygge motstandsdyktighet og digital robusthet. Dette muliggjør at verdiene prosjektet skal oppnå, faktisk realiseres. I tillegg vil den digitale motstandsdyktigheten man får også gi reell verdi til virksomheten.
Les mer
Ti år. Ti historier fra cyberkrigens frontlinje
Fremtidens cybersikkerhet: Mer regulering og tre KI-farer
Cyberangriperne bruker KI, derfor må cyberforsvaret også ha KI