Fremtidens cybersikkerhet: Mer regulering og tre KI-farer
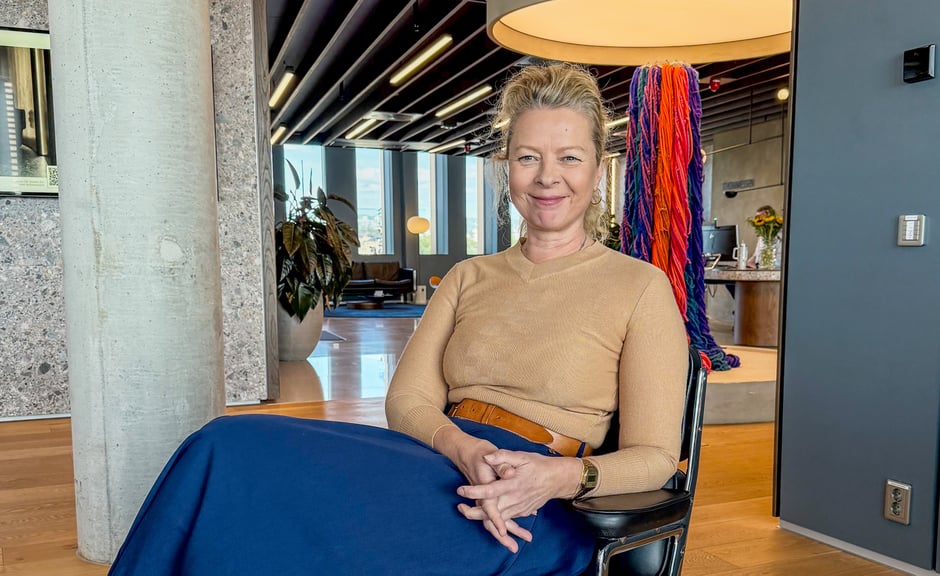
– Som Sicra liker vi aller best å hjelpe virksomheter før det skjer noe galt. Det er det beste for alle parter, både samfunnsøkonomisk og kommersielt, sier Hedvig Moe, partner og advokat i Advokatfirmaet Thommessen.
I forbindelse med Sicras 10-årsjubileum har vi intervjuet Hedvig Moe om fremtidens cybersikkerhetsarbeid. Moe startet sin juridiske karriere i Thommessen i 2000, før hun fortsatte karrieren i blant annet Økokrim og PST (Politiets sikkerhetstjeneste), før hun returnerte til Thommessen i mai 2023. Underveis har hun opparbeidet seg kunnskap om temaer som geopolitikk, nasjonal sikkerhet og fremmedetterretning, politiske prosesser og lovgivningsarbeid. I Thommessen leder hun satsningen på nasjonal sikkerhet, hvor hun arbeider med juridisk og strategisk rådgivning innen alle felt der nasjonal sikkerhet er viktig for næringsliv og offentlige virksomheter.
-
Sicra 10 år: Les intervju med Sicras CEO Gaute Lien om hvorfor sikkerhetsledelse er nøkkelen til en robust virksomhet.
Nasjonal sikkerhet blir relevant for stadig flere virksomheter
– Da jeg kom tilbake til Thommessen i 2023, så vi at nasjonal sikkerhet ville bli mer og mer relevant for stadig flere virksomheter. Samtidig ville det komme flere nye lover som omfatter sikkerhet, spesielt digital sikkerhet og som teknologiavdelingen til Thommessen allerede jobbet med. Jeg synes det var veldig interessant å få være med på å utvikle et nytt tjenesteområde der vi i større grad inkorporerer hensynet til nasjonal sikkerhet i teknologispørsmål enn før, fordi klientene trenger det, forteller Moe.
I ettertid er det utvilsomt at Thommessen traff spikeren på hodet. Nye lover kommer både fra EU og på nasjonalt nivå. NIS2, som omhandler digital sikring og cybersikkerhet, er på vei. Det samme gjelder CER-direktivet, som omhandler fysisk sikkerhet og sikring av viktige samfunnsfunksjoner. I tillegg omfatter “nasjonal sikkerhet” mange flere virksomheter enn de man umiddelbart tenker på i forbindelse med “kritisk infrastruktur”, for eksempel energiselskaper. Advokat Moe gir noen eksempler:
– Hvis man skal vurdere om en virksomhet er relevant for nasjonal sikkerhet, kan man se på de dataene man har og spørre seg: har de interesse for etterretning i andre land? Kan Kina eller Russland være interessert i det man holder på med? Er dataene nyttige? Kan informasjonen brukes til å ødelegge eller sabotere noe, enten digitalt eller fysisk? Kan informasjonen i feil hender brukes til å påvirke viktige beslutningsprosesser? I dette perspektivet er det mange virksomheter som må forholde seg til digital sikkerhet i enda større grad enn før. De kan ikke bare tenke på kriminelle aktører som en trussel, men også stater PST definerer som høyrisikoland. Det vil si Russland, Kina, Iran og Nord-Korea, sier Moe.
Hun tilføyer at bevisstheten rundt cybersikkerhet økte kraftig etter Russlands fullskalainvasjon av Ukraina og den første Nord Stream-hendelsen.
– Da skjønte mange at man må sikre seg mot slike statlige aktører, sier Moe.
– Hvordan samarbeider dere med Sicra om cybersikkerhet? Hvem gjør hva?
– Cybersikkerhet håndteres best når det juridiske, strategiske, operasjonelle og tekniske går hånd i hånd. Vi påser at virksomhetene følger lovene og har riktige avtaler på plass. Vi bistår juridisk, mens Sicra håndterer det operasjonelle og tekniske. Vi prøver å være praktiske og risikobaserte. Vi er veldig opptatt av at man ikke skal gå for bredt ut, men treffe på det som faktisk er nødvendig å gjøre. Sikkerhetsarbeidet må være enklest mulig og presist nok slik at man treffer virksomhetens behov. Man må bruke nok, men ikke for mye ressurser på sikkerhetsarbeidet, sier Moe.
To fagmiljøer – cyber due diligence
Der Thommessen håndterer det juridiske og bidrar med strategiske råd, sørger Sicra for at det operasjonelle og tekniske er på plass. I praksis betyr det at Sicras eksperter gjennomfører det man kan kalle en cyber due diligence: en systematisk gjennomgang av virksomhetens digitale infrastruktur, dataflyt og sårbarheter. Hvem har tilgang til hvilke data? Hvor lagres sensitiv informasjon? Hvilke systemer er eksponert mot omverdenen? Tilsvarende vurderer Thommessen om avtaler, rutiner og så videre er i samsvar med regelverket. Strategisk bistår Thommessen for eksempel rundt hvordan ledelsen i en virksomhet bør forholde seg til dagens trusselbilde og forventninger om at man bidrar til å ta vare på nasjonal sikkerhet.
Gjennomgangen er avgjørende, fordi god sikkerhet forutsetter at man forstår hva man skal beskytte. Sicra kjenner dataene, systemene og nettverkene og vet hvilke tiltak som faktisk reduserer risikoen for den konkrete virksomheten. Det er den kunnskapen som gjør at de juridiske kravene Thommessen identifiserer kan omsettes til konkrete, tekniske løsninger.
Resultatet er at virksomheten får to kompetansemiljøer som jobber fra hver sin ende mot samme mål: at lovkravene er oppfylt, at dataene er beskyttet og at virksomheten er rustet til å stå imot et cyberangrep.
Fremtidens cybersikkerhet: Mer regulering og tre KI-utfordringer
Når Moe ser inn i fremtiden, spår hun at lovverket som omhandler digital sikkerhet bare blir mer omfattende. NIS2, EUs direktiv for digital sikkerhet, er trådt i kraft i Europa og vil bli implementert i Norge. CER-direktivet vil sannsynligvis utvide kravene ytterligere til flere virksomheter enn de som i dag er underlagt sikkerhetsloven.
Samtidig løfter Moe frem tre utfordringer knyttet til kunstig intelligens (KI):
- Digital suverenitet. Har virksomhetene kontroll over sine KI-leveranser? Hva skjer hvis (les når) eksportkontrolltiltak eller geopolitiske spenninger kutter tilgangen til virksomhetens KI-tjenester? Avhengighet av KI i kjerneprosesser uten en plan B er en ny og undervurdert sårbarhet. Har man ressurser og kompetanse til å erstatte de KI-tjenestene virksomheten er avhengig av?
- Egen bruk av KI. Ansatte sender allerede sensitive data inn i ulike KI-verktøy som effektiviserer og forbedrer prosesser og oppgaver. Hvilken kontroll har virksomheten over KI-bruken? Er dataene trygge?
- KI er et kraftfullt verktøy i cyberangrep. KI gjør cyberangrep mer effektive, presise og vanskeligere å oppdage. Det krever at sikkerhetsarbeidet holder tritt og blant annet har KI-verktøy innbygd i forsvarsverket.
– KI må bli en del av virksomhetens helhetlige sikkerhetsarbeid. Ser man på KI som et separat område, er det en reell fare for at det ikke blir håndtert godt nok, advarer Moe.
Forebygging lønner seg – tallene er tydelige
Et cyberangrep koster. Det tar i snitt 24 dager å rydde opp etter et ransomware-angrep. Det vil si fem arbeidsuker. Og det er dyrt. Ifølge en rapport fra IBM koster et dataangrep i snitt over 53 millioner kroner. Det utgjør et stort innhogg i bunnlinjen for de fleste mellomstore virksomheter. I tillegg kommer kostnadene knyttet til GDPR- og andre lovbrudd, tapte kundekontrakter, omdømmeskade med mer.
– Ringvirkningene av et cyberangrep kan bli ganske store. Særlig i dag, når vi har så komplekse verdikjeder og uoversiktlige digitale strukturer, sier Moe.
Thommessen blir ofte kontaktet av virksomheter som er rammet av cyberangrep. Da trenger man hjelp til å etterleve regelverket knyttet til varsling av myndigheter, kunder, partnere og andre.
– Blir man rammet av et cyberangrep, koster det mye penger. I tillegg til å håndtere selve angrepet, går det mye tid og ressurser til å håndtere avtaler og kontrakter knyttet til erstatning og forsikring. På toppen kommer det omdømmemessige og gjerne etiske problemstillinger. Og man vet ikke om informasjonen er kommet på avveie, eller hvordan den blir brukt, sier Moe.
– Derfor er vi mest opptatt av det litt kjedelige: at man skal forsøke å hindre at man blir rammet. Det er det vi jobber sammen med Sicra for å oppnå. Stadig flere virksomheter forstår dette, og villigheten til å bruke ressurser og penger på forebyggende tiltak øker, slutter advokat Moe.
Les mer
Ti år. Ti historier fra cyberkrigens frontlinje
Cyberangriperne bruker KI, derfor må cyberforsvaret også ha KI
Gaute Lien: Hva gjør virksomheter motstandsdyktige mot cyberangrep?