Slik kan matbransjen beskytte seg mot cyberangrep
Cyberangrep kan ramme kjøleanlegg, produksjonsutstyr og automatiserte lagre. Følgene kan bli ødelagte matvarer, stopp i produksjonen og forsinkede leveranser. Hva kan ledere i matbransjen gjøre for å redusere risikoen?
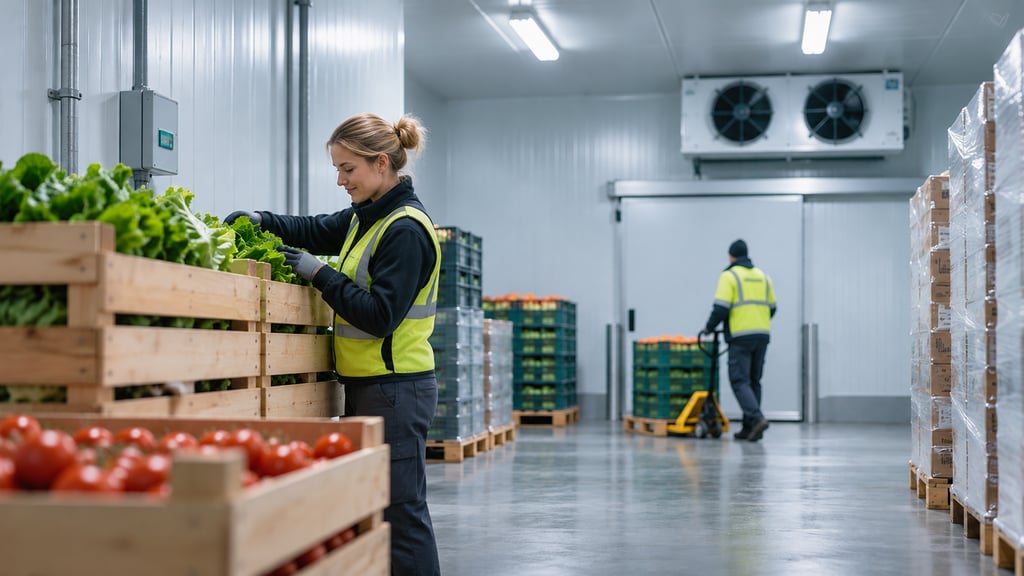
Det er ikke nok å beskytte PC-er og e-post. Ledelsen må også ha oversikt over anleggene som styrer kjøling, produksjon og lagring. Hvilke av dem er avgjørende for driften, og hvem har tilgang til dem? Dette er viktig også når eksterne leverandører har ansvar for drift og vedlikehold.
Hendelsene i Frankrike og Norden
Et cyberangrep 12. oktober 2026 rammet kjøle- og fryseanlegg ved rundt 700 dagligvarelokasjoner i Frankrike. Angriperne endret innstillingene for avriming, slik at temperaturen steg. Store mengder mat måtte kastes, og det oppsto minst 15 branntilløp.
Den 9. november pekte franske myndigheter på Shahid Kaveh som ansvarlig for angrepet. Gruppen er en cyberenhet knyttet til den iranske revolusjonsgarden.
I Sverige fikk flere Ica- og Coop-butikker problemer med kjøle- og fryseanlegg etter mistenkte cyberangrep 2. november. Også i Norge ble det meldt om mulige angrep hos Havaristen og Ullensvang Fruktlager.
Det er ikke dokumentert at samme aktør står bak hendelsene i Frankrike og Norden. Hendelsene viser likevel hva som kan skje når noen får tilgang til systemene som styrer kritiske anlegg.
Finn ut hvilke anlegg virksomheten er avhengig av
Systemene som styrer kjøling, produksjonsutstyr og automatiserte lagre, kalles operasjonell teknologi (OT). Enkelt forklart er dette teknologien som får de fysiske anleggene til å fungere. Den kan være koblet til virksomhetens vanlige IT-systemer, som blant annet brukes til bestillinger og administrasjon.
Når slike anlegg svikter, kan varer gå tapt og produksjonen stoppe. Feil i kritisk utstyr kan også skape farlige situasjoner for ansatte og andre, og i verste fall sette liv og helse i fare.
Ikke alle virksomheter er like godt forberedt. Nasjonal sikkerhetsmyndighet (NSM) og Næringslivets Sikkerhetsråd (NSR) vurderer norske dagligvarekjeder som generelt godt sikret mot denne typen angrep. Samtidig har de avdekket kjøleanlegg med svak sikkerhet hos enkelte norske virksomheter.
Risikoforståelsen kan også variere. Enkelte mindre grossister og lagerbedrifter kan ha begrenset oversikt over hvordan et angrep på kjøle- og lagersystemene vil påvirke driften. Det betyr ikke at mindre virksomheter generelt er dårlig sikret, men at risikoen ikke nødvendigvis blir forstått eller prioritert likt overalt.
Ledelsen bør derfor undersøke hvilke anlegg virksomheten er mest avhengig av, og hva det vil koste dersom de stopper. Hvor lenge kan produksjonen stå stille? Hva skjer med varene dersom kjølingen svikter? Hvilke leveranser blir forsinket?
En modenhetsanalyse for OT-sikkerhet kan gi bedre oversikt over hvor godt anleggene er sikret, hvilke svakheter som finnes, og hva virksomheten bør prioritere først.
Sørg for at bare de rette personene har tilgang
Mange kjøle-, lager- og produksjonsanlegg kan styres uten at noen er fysisk til stede. Det gjør vedlikehold enklere, men kan også gi uvedkommende tilgang dersom forbindelsene ikke er godt nok sikret.
Etter angrepene i Frankrike anbefalte franske sikkerhetsmyndigheter at styringssystemer ikke skulle være direkte tilgjengelige fra internett. De anbefalte også sikker tilgang for leverandører som kobler seg til utenfra, og kontroll av innstillinger og oppdateringer.
Virksomheten bør derfor vite hvem som kan logge seg på anleggene, hva de har tilgang til, og om de fortsatt trenger denne tilgangen. Passord som fulgte med utstyret fra fabrikken, må byttes ut. Oppdateringer bør planlegges sammen med dem som kjenner anleggene, slik at driften ikke blir unødvendig forstyrret.
Et annet tiltak er nettverkssegmentering. Det betyr å skille ulike deler av datanettverket fra hverandre, for eksempel kontorsystemer og produksjonsanlegg. Da blir det vanskeligere for et angrep å spre seg fra ett system til et annet.
Det er også viktig å stille tydelige sikkerhetskrav til leverandørene. NSR har laget en veileder om hvordan matbransjen kan følge opp risiko knyttet til IT-leverandører.
Oppdag problemer før de gjør større skade
God beskyttelse reduserer risikoen for angrep, men virksomheten må også kunne oppdage at noe er galt.
Uvanlige pålogginger, endringer i innstillingene på et kjøleanlegg eller temperaturer som plutselig stiger, kan være tegn på problemer. Det hjelper imidlertid lite å få et varsel dersom ingen følger det opp.
Virksomheten bør derfor avklare hvilke systemer som kan overvåkes, hvem som skal motta varsler, og hvem som har ansvar for å reagere.
Sicra SOC er en tjeneste for kontinuerlig sikkerhetsovervåking og hjelp ved digitale angrep. Den kan bidra til å oppdage og håndtere hendelser i systemene som omfattes av tjenesten.
For kjøle- og produksjonsanlegg må overvåkingen tilpasses utstyret. Ikke alle anlegg kan overvåkes på samme måte som vanlige IT-systemer.
Ha en plan for når anleggene stopper
Selv virksomheter med god sikkerhet kan oppleve at kritiske systemer slutter å fungere. Derfor må ledelsen også planlegge for hvordan driften kan fortsette dersom et angrep lykkes.
En beredskapsplan bør beskrive hvem som skal varsles, hvordan varer og utstyr kan sikres, og hvordan virksomheten skal få anleggene i drift igjen.
For kjøle- og fryseanlegg kan det være nødvendig å måle temperaturen uavhengig av det vanlige styringssystemet. Virksomheten må også ha rutiner for å håndtere varer som kan ha blitt oppbevart ved feil temperatur. Mattilsynet stiller krav til temperaturkontroll og forsvarlig håndtering av matvarer.
Planene bør testes gjennom øvelser. Hva gjør virksomheten dersom kjøleanlegget ikke kan fjernstyres? Eller dersom et automatisert lager stopper og leverandøren ikke kan rette feilen med en gang?
Sikkerhetstiltakene må samtidig gjennomføres på en måte som ikke setter den daglige driften i fare. Dette er også et viktig prinsipp i veilederen for OT-sikkerhet fra den amerikanske standardiseringsmyndigheten NIST.
Ledelsen må prioritere det som betyr mest
Ledelsen trenger ikke kjenne alle de tekniske detaljene. Den må derimot vite hvilke anlegg virksomheten ikke klarer seg uten, hva som kan skje dersom de svikter, og hvem som har ansvar for å redusere risikoen.
Med denne oversikten blir det lettere å bruke tid og ressurser på tiltakene som gjør størst forskjell.
Målet er å beskytte mennesker og verdier, unngå unødvendige driftsavbrudd og sikre at matvarer fortsatt kan produseres, lagres og leveres.
Les mer
En reintroduksjon til Zero Trust i en tidsalder preget av AI
Ti år. Ti historier fra cyberkrigens frontlinje
Fremtidens cybersikkerhet: Mer regulering og tre KI-farer