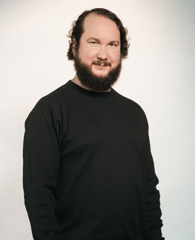
Bjørn Henninen
Bjørn Henninen er sikkerhetsanalytiker i Sicra. Han har bred erfaring innen hendelseshåndtering, trusseldeteksjon, penetrasjonstesting og skybasert sikkerhet, og har jobbet med både offentlige og private virksomheter i noen av de mest kritiske sikkerhetsmiljøene i Norge.
I Sicra jobber Bjørn med å analysere sikkerhetstrusler, vurdere risiko og bidra til effektiv hendelseshåndtering. Han er spesielt opptatt av å forstå hvilke trusler som faktisk utgjør en risiko for kundene, og hvilke tiltak som fungerer i praksis.
Hva er du mest opptatt av faglig?
Jeg er spesielt opptatt av hendelseshåndtering, trusseldeteksjon og skybasert sikkerhet. Jeg liker veldig godt å forstå hvordan angrep faktisk skjer i praksis, hvordan de kan oppdages tidlig og hvordan virksomheter kan bygge bedre motstandskraft over tid.
Samtidig er jeg opptatt av at sikkerhetsarbeid må være praktisk og operativt. Det hjelper lite med fine strategier hvis man ikke klarer å håndtere en hendelse når den først oppstår.
Hva kjennetegner en god SOC-tjeneste?
En god SOC-tjeneste handler ikke bare om teknologi og overvåkning. Det handler om mennesker som forstår kundens miljø, trusselbildet og hva som faktisk er viktig å reagere på.
De beste SOC-miljøene kombinerer teknologi, analyse og erfaring med tydelige prosesser og god kommunikasjon. Målet er ikke bare å oppdage hendelser, men å hjelpe virksomheten med å ta riktige beslutninger raskt.
Du har erfaring fra både hendelseshåndtering, pentesting og sikkerhetsdrift. Hva gir det deg?
Det gir en bred forståelse for både den offensive og defensive siden av sikkerhetsarbeid. Jeg har jobbet med alt fra penetrasjonstesting og sårbarhetsanalyse til håndtering av fullskala ransomware-hendelser.
Det gjør det lettere å forstå hvordan angripere tenker, samtidig som man vet hvilke tiltak som faktisk fungerer når noe skjer.
Hva ser du som den største utfordringen virksomheter står overfor nå?
Kompleksitet og tempo. Virksomheter har flere systemer, flere integrasjoner og større angrepsflater enn tidligere, samtidig som trusselaktørene blir mer profesjonelle.
Mange opplever også at de har mye sikkerhetsteknologi, men mangler kapasitet og kompetanse til å bruke den effektivt. Da blir gode sikkerhetsoperasjoner og hendelseshåndtering utrolig viktig.
Du jobbet tidligere med sikkerheten rundt valgsystemene i Norge. Hvordan var det?
Det var kanskje den mest meningsfulle jobben jeg har hatt. Vi jobbet med å beskytte en av grunnsteinene i det norske demokratiet, og det ga en veldig sterk følelse av ansvar og betydning. Det lærte meg også mye om hvor viktig robusthet, struktur og tillit er i sikkerhetsarbeid.
Hva kjennetegner et godt sikkerhetsmiljø?
Et godt sikkerhetsmiljø består av mennesker som er nysgjerrige, strukturerte og flinke til å samarbeide. Ingen klarer å håndtere komplekse sikkerhetshendelser alene. Det er også viktig med en kultur hvor man deler erfaringer og lærer av hendelser i stedet for å skjule feil.
Hva ønsker du at kunder skal oppleve når de jobber med Sicra?
Jeg ønsker at kunder skal oppleve oss som pragmatiske, tilgjengelige og løsningsorienterte. Vi skal ikke bare levere teknologi, men faktisk hjelpe kundene med å redusere risiko og håndtere hendelser på en god måte.
Hva motiverer deg i jobben din?
Jeg liker veldig godt å løse komplekse problemer og jobbe systematisk med utfordringer til de faktisk er løst. Det er noe tilfredsstillende med å gå grundig til verks, forstå hva som har skjedd og hjelpe kunder tilbake til normal drift.
Er det noe folk kanskje ikke vet om deg?
Når jeg først har fritid blir det ofte ganske klassisk nerding. Jeg er veldig glad i Dungeons & Dragons og liker godt hvordan spill som det kombinerer strategi, samarbeid og kreativ problemløsning.
Jeg synes egentlig det har flere likheter med sikkerhetsarbeid enn man kanskje skulle tro. Man må forstå omgivelsene, samarbeide godt og være forberedt på at ting sjelden går helt som planlagt.
Sertifiseringer
- SC-100: Microsoft Cybersecurity Architect
- Microsoft Security Operations Analyst
- Microsoft Identity and Access Administrator
- Certified Information System Security Professional (CISSP)
- Azure Security Engineer Associate
- GIAC Exploit Researcher and Advanced Penetration Tester (GXPN)
- GIAC Certified Forensic Analyst (GCFA)
- GIAC Certified Incident Handler (GCIH)
Kurs
- Masterclass: System Forensics and Incident Handling
- FOR508: Advanced Incident Response, Threat Hunting, and Digital Forensics
- SEC660: Advanced Penetration Testing, Exploit Writing, and Ethical Hacking
- SEC504: Hacker Tools, Techniques, Exploits, and Incident Handling
Sammendrag
Han har spesialisert seg på sky-sikkerhet, hendelseshåndtering, trusseldeteksjon og penetrasjonstesting, og har jobbet med teknologier som Microsoft Defender, Azure Sentinel, Darktrace, Kubernetes, Terraform og MISP. I tillegg har han erfaring med etablering og drift av Security Operations Center (SOC), utvikling av playbooks og runbooks, trusseljakt (Threat Hunting), sårbarhetsanalyse og kontinuerlig forbedring av sikkerhetsrutiner - blant annet innen patch management og herding av Active Directory.
Bjørn er kjent for å være selvgående, strukturert og effektiv, både i team og alene. Han legger stor vekt på å forstå kundens behov og trusselbilde for å kunne gi råd og tiltak som faktisk reduserer risiko. Han har levert både i kortsiktige og langsiktige oppdrag, og trives like godt i roller med klart definerte utfordringer som i mer åpne oppdrag hvor målet er generell sikkerhetsforbedring.
I tillegg til konsulentarbeidet holder Bjørn jevnlig foredrag for kunder og fagmiljøer om generell sikkerhet, hendelseshåndtering, bruk av angrepsverktøy og hvordan virksomheter kan styrke sin sikkerhetsposisjon. Han har blant annet presentert på KiNS (Kommunal informasjonssikkerhet) og ISF sin sikkerhetsfestival, samt gjennomført skreddersydde foredrag for kunder ved behov.
For å holde seg faglig oppdatert har Bjørn gjennomført en rekke bransjeledende sertifiseringer, inkludert:
- Certified Information Systems Security Professional (CISSP)
- Flere GIAC sertifiseringer
- Flere Microsoft-sertifiseringer innen sikkerhetsarkitektur, identitet og tilgang, og sikkerhetsoperasjoner
Han deltar aktivt i norske fora for erfaringsutveksling innen informasjonssikkerhet og er opptatt av å bidra til et tryggere digitalt samfunn gjennom både rådgivning og kunnskapsdeling.
Fagområder
- Sikkerhet
- Azure Sentinel
- Sårbarhetvurdering og -scanning
- Trusseldeteksjon
- Microsoft Defender
- Penetrasjonstesting
- Kubernetes
Kompetanse
Infrastruktur
Microsoft Azure AD, Microsoft Azure, VMware vSphere, VMware ESXI, Bitbucket, Puppet, F5 Big-IP, IT Drift, Splunk, Kubernetes, Azure Active DirectoryKodespråk
AnsibleSikkerhet
Forensics, Incident Management, Anti-Fraud, SIEM, Microsoft Defender for Identity, Defender for Endpoint, Applikasjonssikkerhet, Penetrasjonstesting/Etisk Hacking, Nettverkssikkerhet, Phishing, Darktrace, Rekognosering, Open-Source Intelligence, Trusseldeteksjon, Sårbarhetsanalyse, Microsoft Defender for Cloud, Sårbarhetsskanning, Sårbarhetsvurdering, Azure Sentinel, Trusselvurdering, Incident Response, Security ChampionsRammeverk & metoder
Incident Management (ITIL)